

الفصل ١٤
١٤الأمن عند العمل عن بعد ودليل المستقل الآمن
«بيتك صار مكتبك، فاجعل باب الشبكة فيه أقوى من باب الشقة».
أحدث صعود اقتصاد الأعمال الحرة (gig economy) والعمل عن بعد ثورة في الصناعات الإبداعية: مرونة غير مسبوقة ووصول إلى مواهب من كل العالم. لكنه يجلب تحديات أمنية كبيرة؛ فالمبدعون يعملون خارج بيئة المكتب المحصنة، بأجهزة شخصية وشبكات منزلية أقل أماناً. يستكشف هذا الفصل هذه المخاطر ويقدم استراتيجيات عملية لتخفيفها، مع التركيز على الأمن السحابي والسياسات القوية، ثم دليلاً عملياً للمستقل.
فهم مخاطر القوى العاملة الموزعة
- الشبكات غير الآمنة: الواي فاي المنزلي ونقاط الاتصال العامة تفتقر غالباً إلى حماية شبكات الشركات، فتتعرض للتنصت ولهجمات الوسيط (man-in-the-middle).
- سرقة الأجهزة وفقدانها: الأجهزة الشخصية أكثر عرضة للضياع، وقد يعني ذلك خرقاً خطيراً إن لم تكن مؤمنة.
- غياب التحكم في الوصول: بلا إشراف تقنية المعلومات يصعب ضمان أن المصرح لهم فقط يصلون إلى البيانات، وأن الوصول يُلغى عند انتهاء المشروع.
- التصيد والهندسة الاجتماعية: العاملون عن بعد هدف مفضل لهجمات متطورة تسرق بيانات الاعتماد أو تثبت برامج ضارة أو تخدعهم لكشف معلومات حساسة.
- اختلاط البيانات الشخصية والمهنية: استخدام الجهاز الشخصي للعمل يخلط البيانات ويخلق مخاطر أمنية ومخاطر خصوصية.
تدابير أمنية فعالة للقوى العاملة الموزعة
لمواجهة هذه المخاطر تحتاج المؤسسة إلى سياسة أمنية شاملة للعاملين عن بعد والمستقلين، تحدد التدابير التالية:
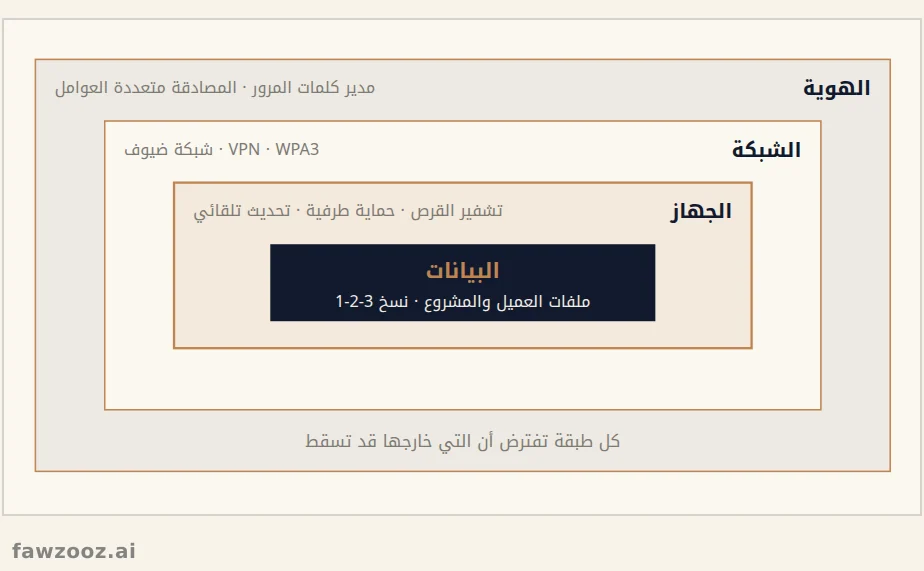
نصّ هذا الشكل
الهوية · مدير كلمات المرور · المصادقة متعددة العوامل · الشبكة · VPN · WPA3 · شبكة ضيوف · الجهاز · تشفير القرص · حماية طرفية · تحديث تلقائي · البيانات · ملفات العميل والمشروع · نسخ 3-2-1 · كل طبقة تفترض أن التي خارجها قد تسقط · شكل ١٩
تأمين الشبكات
- الشبكات الخاصة الافتراضية (VPN): إلزامية للوصول إلى أي موارد عمل؛ تشفر كل حركة المرور وتنشئ نفقاً آمناً حتى على الشبكات غير الآمنة.
- تأمين الواي فاي المنزلي: تعليمات واضحة: تغيير كلمة مرور الراوتر الافتراضية، واستخدام تشفير WPA2 أو WPA3، وتحديث البرنامج الثابت (firmware) بانتظام.
تعزيز أمن الأجهزة
- حماية النقاط الطرفية: برامج مكافحة فيروسات وبرامج ضارة موثوقة ومحدثة على كل جهاز يُستخدم في العمل، شخصياً كان أو مملوكاً للشركة.
- الأمن المادي: أقفال الكابلات، وتخزين الأجهزة بأمان، وعدم تركها دون رقابة في الأماكن العامة.
- التشفير: تشفير القرص بالكامل على كل الأجهزة، فتبقى البيانات غير قابلة للوصول حتى لو سُرق الجهاز.
الاستفادة من الأمن السحابي
الحلول السحابية توفر أدوات قوية لتأمين البيانات وتسهيل التعاون. وعند اختيار المزود ابحث عن:
- تشفير البيانات: تشفير كامل أثناء النقل وفي حالة السكون، في كل مرحلة من دورة حياة البيانات.
- ضوابط وصول دقيقة: تتيح تطبيق مبدأ الامتياز الأقل: لا يصل المستخدم إلا إلى ما يلزمه للعمل.
- النسخ الاحتياطي المنتظم: حلول آلية تحمي من فشل الأجهزة والحذف العرضي وبرامج الفدية.
- أدوات تعاون آمنة: مشاركة آمنة للملفات وتواصل آمن.
تحديث ٢٠٢٦
تحول المشهد من «الشبكة الآمنة» إلى «انعدام الثقة» (Zero Trust): لا يُفترض أن أي اتصال آمن لمجرد أنه من داخل الشبكة، بل تُتحقق هوية كل مستخدم وسلامة كل جهاز في كل طلب. وللفرق الموزعة صار ذلك أبسط من بناء شبكة VPN مركزية.
دليل عملي للمستقل الآمن
المستقلون ورواد الأعمال المنفردون شريان الحياة للصناعات الإبداعية، لكنهم يعملون بلا شبكة أمان من قسم تقنية معلومات، فيقع الأمن كله على عاتقهم. وهذه خطوات عملية لحماية عملك وبيانات عملائك وسمعتك.
بنود الأمن في عقودك مع العملاء
التواصل الواضح أساس العلاقة الجيدة، ويمتد إلى الأمن. والبنود الأمنية في العقد تحميك وتحمي عميلك بتوقعات واضحة منذ البداية؛ فالمسؤوليات الغامضة تولّد نزاعات عند وقوع حادث، والعقد يوضح من المسؤول عن ماذا ويظهر احترافيتك. نماذج لبنود يمكن إضافتها:
- السرية وأمن البيانات: «يوافق المستقل على الحفاظ على سرية كل المعلومات المقدمة من العميل، وتطبيق تدابير أمنية معقولة ومناسبة لحماية بيانات العميل من الوصول أو الاستخدام أو الكشف غير المصرح به، ومنها كلمات المرور القوية والتخزين المشفر وأساليب نقل الملفات الآمنة لكل أصول المشروع».
- الاحتفاظ بالبيانات وحذفها: «عند اكتمال المشروع والدفع النهائي يحذف المستقل كل بيانات العميل وملفات المشروع حذفاً آمناً من أنظمته خلال 90 يوماً، ما لم يطلب العميل كتابياً خلاف ذلك. والعميل مسؤول عن أرشفة المخرجات النهائية طويلة الأجل».
نصيحة للتطبيق: لا تحتاج إلى أن تكون محامياً؛ الهدف بدء حوار وتوثيق فهم متبادل لطريقة التعامل مع المعلومات الحساسة.
تأمين شبكتك المنزلية: خط دفاعك الأول
الواي فاي المنزلي هو الباب الأمامي الرقمي لعملك، وتركه بإعداداته الافتراضية كترك الباب مفتوحاً؛ فقد يخترقه جار أو مهاجم قريب فيتنصت على حركة مرورك أو يصل إلى أجهزتك. دليل خطوة بخطوة لراوتر أكثر أماناً:
- غيّر كلمة المرور الإدارية الافتراضية: كل راوتر يأتي باسم مستخدم وكلمة مرور مثل «admin/password»، وهي أول ما يجربه المهاجم. ادخل لوحة الإدارة وغيّرها فوراً.
- فعّل تشفير WPA3: الخيار الأفضل، وWPA2 هو الحد الأدنى. تجنب WEP وWPA القديمين.
- غيّر اسم الشبكة (SSID): تجنب اسماً يعرّف بك أو بعنوانك مثل «استوديو تصميم سارة» أو «شقة 4B». اختر اسماً عاماً.
- أنشئ شبكة للضيوف: لأجهزة المنزل الذكية كالتلفاز ومكبرات الصوت وللزوار، فتُعزل أجهزة العمل عن الأجهزة الأقل أماناً ويُمنع انتشار أي خرق.
القاعدة الذهبية: استخدم VPN دائماً
الشبكة الخاصة الافتراضية أداة أساسية لكل مستقل: نفق مشفر لكل حركة مرورك، فلا يستطيع مهاجم على الواي فاي العام نفسه أن يعترض بياناتك أو يقرأها. ومن الأمثلة: NordVPN المعروف بسرعته وميزاته القوية في رفع الملفات الكبيرة وتنزيلها، وProtonVPN من مبتكري ProtonMail بتركيز قوي على الخصوصية ونسخة مجانية جديرة بالثقة مع بعض القيود.
استخدام الواي فاي العام بأمان
العمل من مقهى أو مطار شائع بين المبدعين، لكن الشبكات العامة غير آمنة وهدف رئيسي لسارقي البيانات. أفضل الممارسات:
- أوقف المشاركة: عطّل مشاركة الملفات على حاسوبك قبل الاتصال بشبكة عامة.
- «انسَ» الشبكة: بعد الانتهاء اطلب من جهازك نسيانها حتى لا يعيد الاتصال بها تلقائياً دون علمك.
- عامل كل شبكة على أنها عامة: حتى الشبكات المحمية بكلمة مرور في فندق أو مكتب عميل غير موثوقة؛ استخدم VPN في كل مكان خارج شبكتك المنزلية المؤمنة.
من أرض الواقع
أخطر جهاز في بيت المستقل ليس حاسوبه، بل الكاميرا الذكية الرخيصة على الشبكة نفسها. شبكة الضيوف تكلف دقيقتين وتعزل هذا الخطر تماماً.
الدروس المستفادة
- ١العمل عن بعد ينقل حدود الأمن من المكتب إلى كل جهاز وشبكة.
- ٢VPN وتشفير القرص وحماية النقاط الطرفية حد أدنى لا تفاوض فيه.
- ٣بنود الأمن في العقد تحمي المستقل والعميل معاً.
- ٤الراوتر المؤمن وشبكة الضيوف خط الدفاع الأول في البيت.
تلميح: استخدم ← → للتنقل بين الأقسام.