

الفصل ٢٤
٢٤خارطة الطريق: من المستقل إلى الوكالة النامية
«لا تحتاج إلى كل شيء من اليوم الأول؛ تحتاج إلى الخطوة التالية الصحيحة».
قد تبدو رحلة تحسين الأمن مربكة: هل تحتاج إلى كل أداة وسياسة منذ اليوم الأول؟ الجواب لا. الأمن الفعال عملية نضج تتماشى مع نمو العمل وتعقيده. يقدم هذا الفصل خارطة طريق مرحلية، فتجد فيها الخطوة المناسبة سواء كنت مستقلاً أو وكالة نامية، ويصبح الأمن عملية تدريجية يمكن إدارتها لا مهمة «كل شيء أو لا شيء».
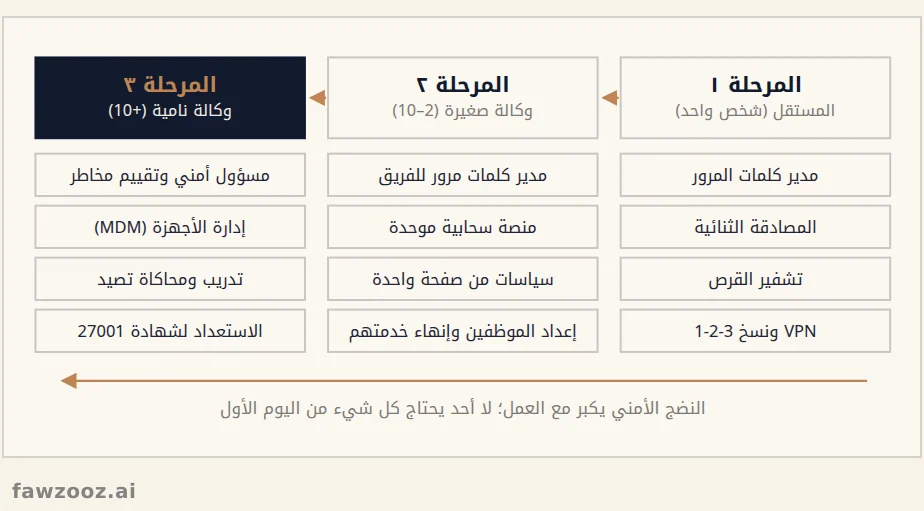
نصّ هذا الشكل
المرحلة ١ · المستقل (شخص واحد) · مدير كلمات المرور · المصادقة الثنائية · تشفير القرص · VPN ونسخ 3-2-1 · المرحلة ٢ · وكالة صغيرة (2–10) · مدير كلمات مرور للفريق · منصة سحابية موحدة · سياسات من صفحة واحدة · إعداد الموظفين وإنهاء خدمتهم · المرحلة ٣ · وكالة نامية (+10) · مسؤول أمني وتقييم مخاطر · إدارة الأجهزة (MDM) · تدريب ومحاكاة تصيد · الاستعداد لشهادة 27001 · النضج الأمني يكبر مع العمل؛ لا أحد يحتاج كل شيء من اليوم الأول · شكل ٣١
المرحلة الأولى: الأدوات الأساسية للمستقل (شخص واحد)
التركيز: النظافة الرقمية الشخصية وتأمين محطة العمل، بتدابير منخفضة التكلفة عالية الأثر تحمي عملك وبيانات عملائك.
أتقن كلمات مرورك
- مدير كلمات المرور: غير قابل للتفاوض: Bitwarden بخطته المجانية الممتازة أو 1Password لكلمة مرور فريدة وقوية لكل حساب.
- المصادقة الثنائية في كل مكان: على البريد والتخزين السحابي والحسابات المصرفية والتواصل الاجتماعي، بتطبيق مصادقة مثل Google Authenticator أو Authy بدل الرسائل النصية كلما أمكن.
أمّن محطة عملك
- تشفير القرص بالكامل: FileVault على macOS أو BitLocker على Windows Pro، فلا تُقرأ البيانات إن سُرق الحاسوب.
- مكافحة الفيروسات والبرامج الضارة: حل موثوق مثل Malwarebytes أو Microsoft Defender المدمج، محدث مع فحوصات منتظمة.
- أتمتة التحديثات: نظام التشغيل وكل التطبيقات على التحديث التلقائي؛ فالبرامج القديمة هدف أساسي للمهاجمين.
عزز مسار عملك
- VPN موثوق: ضروري للعمل بأمان من أي مكان خارج المنزل.
- نظام نسخ 3-2-1: ملفاتك الحية على الحاسوب، ونسخة محلية على قرص خارجي (Time Machine أو Windows File History)، وخدمة سحابية آلية مثل Backblaze.
- واي فاي منزلي آمن: كما في الفصل الرابع عشر: تغيير كلمة مرور الراوتر الافتراضية وتفعيل WPA3.
المرحلة الثانية: الخطوات الأولى للوكالة الصغيرة (2–10 موظفين)
مع أول موظف أو متعاون يتغير النموذج: من الأمن الشخصي إلى ممارسات مشتركة ومتسقة عبر الفريق. التركيز: الإدارة المركزية، والسياسات الأساسية، والوعي على مستوى الفريق.
اجعل أدواتك مركزية
- مدير كلمات مرور للفريق: خطة أعمال مثل 1Password Business أو Bitwarden Teams بخزائن مشتركة، وتوفير الوصول وإلغاؤه بأمان.
- منصة سحابية موحدة للأعمال: Google Workspace أو Microsoft 365 بضوابط إدارية حاسمة: فرض المصادقة الثنائية، ومراقبة الدخول المشبوه، وأذونات مشاركة دقيقة.
أنشئ سياسات تأسيسية
لا تحتاج إلى دليل من مئة صفحة، بل إلى توثيق توقعاتك في سياسات من صفحة واحدة:
- الاستخدام المقبول: كيف تُستخدم معدات الشركة وحساباتها.
- كلمات المرور: تفرض مدير كلمات المرور الخاص بالفريق والمصادقة الثنائية.
- العمل عن بعد: المتطلبات الأمنية للعمل من المنزل أو أثناء التنقل.
- استخدام الذكاء الاصطناعي: الأدوات المعتمدة وما يجوز إدخاله فيها، كما في الفصل الثامن عشر.
أضفِ الطابع الرسمي على الإعداد وإنهاء الخدمة
- قائمة إعداد الموظف الجديد (Onboarding): أدوات آمنة، وتدريب أمني أساسي، وتوقيع على وثائق السياسة.
- قائمة إنهاء الخدمة (Offboarding): الأهم: في آخر يوم يُلغى الوصول فوراً من كل الأنظمة: البريد، والتخزين السحابي، ومدير كلمات المرور، وأدوات التواصل، وأدوات الذكاء.
المرحلة الثالثة: الوكالة النامية نحو الامتثال (أكثر من 10 موظفين)
مع النمو يكبر ملف المخاطر وتكبر توقعات العملاء، وقد يسأل العملاء الكبار، خاصة في القطاعات المنظمة، عن وضعك الأمني الرسمي وشهاداتك. التركيز: الحوكمة الرسمية، وإدارة المخاطر الاستباقية، والتحضير للشهادة.
الحوكمة وإدارة المخاطر
- عيّن مسؤولاً أمنياً: شخص واحد مسؤول رسمياً عن أمن الوكالة، كمدير العمليات أو عضو أقدم بكفاءة تقنية.
- أول تقييم رسمي للمخاطر: بمبادئ الفصل الثامن، وهو أساس رحلتك نحو آيزو 27001.
الأمن والتدريب المتقدمان
- إدارة النقاط الطرفية (MDM): مثل Jamf لأجهزة Apple أو Microsoft Intune، لفرض التشفير وقفل الشاشة على كل أجهزة الشركة.
- تدريب رسمي للتوعية: برنامج منظم بمحاكاة تصيد منتظمة، كما في الفصل الثالث والعشرين.
الاستعداد لشهادة آيزو 27001
- مستشار خارجي: متخصص في الشركات الصغيرة، يوفر شهوراً من الجهد ويبقيك على المسار.
- تحليل الفجوات: مقارنة ممارساتك الحالية بمتطلبات المعيار.
- نظام إدارة كامل: بناء النظام الشامل الموضح في هذا الكتاب، فتصبح شريكاً معتمداً موثوقاً حتى لأكثر العملاء وعياً بالأمن.
تحديث ٢٠٢٦
أضف مرحلة رابعة لمن يبني الذكاء الاصطناعي أو يقدمه لعملائه: بعد استقرار 27001، ابدأ سجل أنظمة الذكاء وتقييمات الأثر، ثم وسّع النظام نحو آيزو 42001. والمؤسسة الحاصلة على 27001 تختصر كثيراً من الطريق بفضل البنية المشتركة.
الدروس المستفادة
- ١الأمن رحلة نضج تتبع نمو العمل.
- ٢المستقل: مدير كلمات مرور، ومصادقة ثنائية، وتشفير، ونسخ 3-2-1، وVPN.
- ٣الوكالة الصغيرة: أدوات مركزية، وسياسات من صفحة، وإعداد وإنهاء رسميان.
- ٤الوكالة النامية: مسؤول أمني، وتقييم مخاطر، واستعداد للشهادة، ثم 42001.
تلميح: استخدم ← → للتنقل بين الأقسام.