

الفصل ٢٥
٢٥DevSecOps: الأمن مؤتمت في كل مرحلة
«إن احتاج الأمن إلى تذكير يدوي في كل إصدار، فسيُنسى في الإصدار الأكثر استعجالاً».
DevSecOps هو دمج الأمن في ثقافة التطوير والتشغيل وأدواتهما، بحيث يصبح الفحص والاختبار جزءاً تلقائياً من كل تغيير في الكود. والهدف ليس إبطاء الإصدار، بل جعل الإصدار الآمن هو الطريق الأسهل.
نصّ هذا الشكل
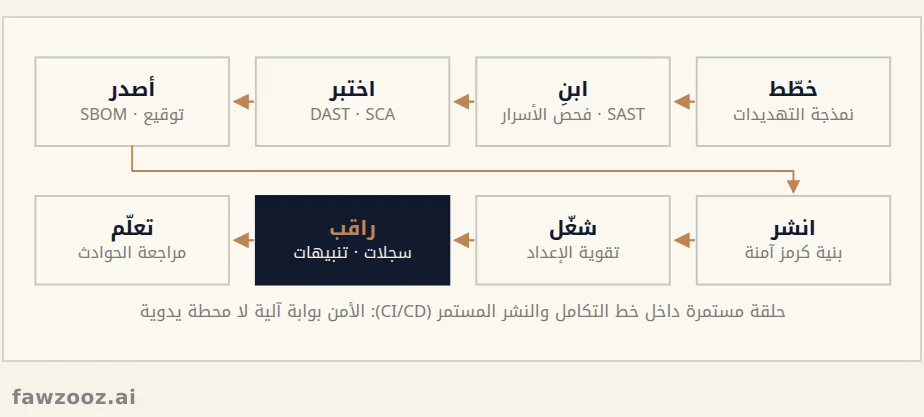
خطّط · نمذجة التهديدات · ابنِ · SAST · فحص الأسرار · اختبر · DAST · SCA · أصدر · توقيع · SBOM · انشر · بنية كرمز آمنة · شغّل · تقوية الإعداد · راقب · سجلات · تنبيهات · تعلّم · مراجعة الحوادث · حلقة مستمرة داخل خط التكامل والنشر المستمر (CI/CD): الأمن بوابة آلية لا محطة يدوية · شكل ٣٢
الأمن في خط الإصدار
- قبل الدمج: فحص الأسرار المسربة، والتحليل الساكن للكود (SAST)، ومراجعة الزملاء.
- في البناء: تحليل المكونات (SCA) وتوليد قائمة SBOM، وفحص صور الحاويات.
- في الاختبار: الاختبار الديناميكي (DAST) على بيئة تشبه الإنتاج.
- في النشر: فحص البنية ككود (IaC) لاكتشاف الإعدادات الخاطئة قبل وصولها إلى السحابة.
- في التشغيل: مراقبة مستمرة، وتنبيهات، وتغذية راجعة إلى الفريق.
مبادئ التطبيق
- ابدأ صغيراً: فحص واحد للأسرار أفضل من عشرة أدوات تُعطَّل بعد أسبوع لكثرة الإنذارات.
- اكسر البناء للحرج فقط: الثغرة الحرجة توقف الإصدار، والمتوسطة تُسجل وتُتابع.
- أعطِ المطور السياق: رسالة تشرح الخطر وطريقة الإصلاح أنفع من رقم ثغرة.
- قِس: متوسط زمن إصلاح الثغرات، ونسبة الإصدارات التي تمر بكل الفحوص.
وتخدم هذه الممارسات ضوابط 27001 مباشرة: البرمجة الآمنة (8.28)، واختبار الأمن في التطوير والقبول (8.29)، وفصل البيئات (8.31)، وإدارة التغيير (8.32)، وإدارة الإعدادات (8.9).
تحديث ٢٠٢٦
امتدت الفكرة إلى الذكاء الاصطناعي فيما يُعرف بـMLSecOps: فحص النماذج المنزّلة قبل استخدامها، وتتبع إصدارات البيانات والنماذج، واختبارات تلقائية لحقن الأوامر والمخرجات الضارة قبل كل إصدار لتطبيق يعتمد على نموذج لغوي.
اجعل الطريق الآمن هو الطريق الأقصر، وسيسلكه الجميع.
الدروس المستفادة
- ١DevSecOps يجعل الأمن جزءاً تلقائياً من كل تغيير.
- ٢لكل مرحلة في خط الإصدار فحصها المناسب.
- ٣ابدأ صغيراً، واكسر البناء للحرج فقط.
- ٤MLSecOps يمد الفكرة إلى النماذج والبيانات.
تلميح: استخدم ← → للتنقل بين الأقسام.