

الفصل ٢١
٢١ضوابط الملحق (أ) في آيزو 42001
«ثمانية وثلاثون ضابطاً لا تصنع ذكاءً مسؤولاً، لكنها تمنع أن يكون مسؤولاً بالصدفة».
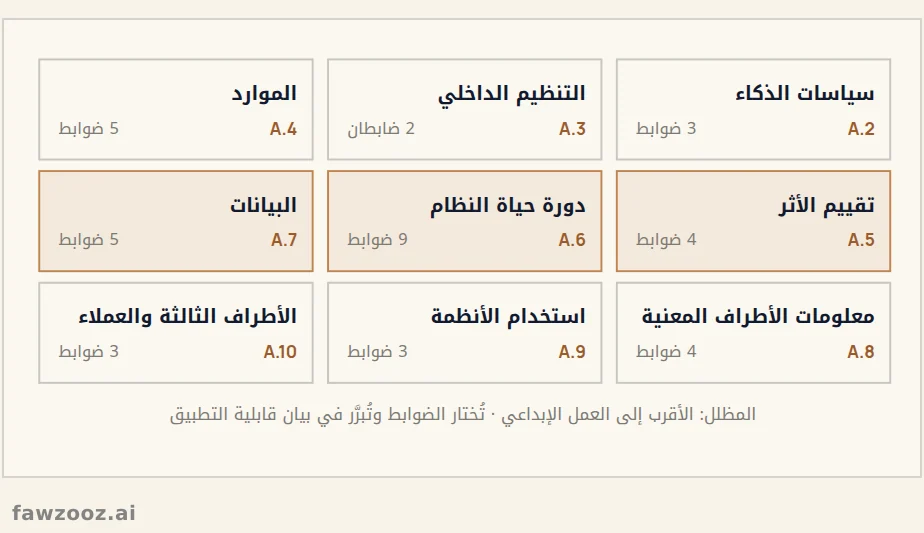
كما في 27001، يقدم آيزو 42001 قائمة ضوابط مرجعية في ملحقه (أ): 38 ضابطاً موزعة على تسعة مجالات. وتُختار بناءً على المخاطر وتقييم الأثر، ويُبرر الاختيار والاستبعاد في بيان قابلية التطبيق. ويقدم الملحق (ب) إرشادات تطبيق كل ضابط.
نصّ هذا الشكل
سياسات الذكاء · A.2 · 3 ضوابط · التنظيم الداخلي · A.3 · 2 ضابطان · الموارد · A.4 · 5 ضوابط · تقييم الأثر · A.5 · 4 ضوابط · دورة حياة النظام · A.6 · 9 ضوابط · البيانات · A.7 · 5 ضوابط · معلومات الأطراف المعنية · A.8 · 4 ضوابط · استخدام الأنظمة · A.9 · 3 ضوابط · الأطراف الثالثة والعملاء · A.10 · 3 ضوابط · المظلل: الأقرب إلى العمل الإبداعي · تُختار الضوابط وتُبرَّر في بيان قابلية التطبيق · شكل ٢٧
| المجال | مضمونه |
|---|---|
| A.2 السياسات | سياسة الذكاء الاصطناعي ومواءمتها مع السياسات الأخرى ومراجعتها. |
| A.3 التنظيم الداخلي | الأدوار والمسؤوليات، والإبلاغ عن المخاوف. |
| A.4 الموارد | توثيق البيانات والأدوات والحوسبة والكفاءات البشرية لكل نظام. |
| A.5 تقييم الأثر | عملية التقييم وتوثيقه وأثره على الأفراد والمجتمع. |
| A.6 دورة الحياة | أهداف التطوير المسؤول، والتصميم، والتحقق، والنشر، والتشغيل، والسجلات. |
| A.7 البيانات | جودة البيانات ومصدرها وتجهيزها وحق اكتسابها. |
| A.8 معلومات أصحاب المصلحة | التوثيق للمستخدمين، والإبلاغ عن الحوادث، والتواصل. |
| A.9 استخدام الأنظمة | الاستخدام المسؤول وفق الغرض المقصود وأهدافه. |
| A.10 العلاقات مع الأطراف الثالثة | تخصيص المسؤوليات مع الموردين والعملاء. |
ضوابط تستحق البدء بها
- سجل أنظمة الذكاء: جرد لكل نظام أو أداة: الغرض، والمالك، والدور، والبيانات، ومستوى الأثر. لا حوكمة لما لا نعرف وجوده.
- توثيق موارد النظام: ما النموذج وإصداره، وما البيانات، وما الأدوات المتصلة.
- جودة البيانات ومصدرها: سجل يثبت من أين جاءت البيانات وهل نملك حق استخدامها.
- معلومات للمستخدمين: إفصاح واضح بأن المستخدم يتعامل مع نظام ذكاء، وحدود قدراته.
- قناة للإبلاغ: طريقة يبلّغ بها الموظف أو العميل عن مخرج ضار أو مخاوف.
العلاقة بضوابط 27001
ضوابط 42001 لا تكرر ضوابط الأمن؛ فهي تفترض أن التحكم في الوصول والتشفير وإدارة الموردين قائمة أصلاً عبر 27001، وتضيف ما يخص الذكاء. لذلك تحصد المؤسسة الحاصلة على 27001 جزءاً كبيراً من الطريق مسبقاً، وتبدأ من سجل الأنظمة وتقييم الأثر.
تحديث ٢٠٢٦
تتقاطع هذه الضوابط مع إطار إدارة مخاطر الذكاء الاصطناعي الأمريكي (NIST AI RMF) بوظائفه الأربع: الحوكمة، والخريطة، والقياس، والإدارة، ومع متطلبات قانون الذكاء الأوروبي للأنظمة عالية الخطورة. وتطبيق 42001 جيداً يقطع شوطاً كبيراً نحو الامتثال لها.
ابدأ بسجل الأنظمة؛ فكل ضابط آخر يحتاج إلى أن يعرف عن أي نظام يتحدث.
الدروس المستفادة
- ١38 ضابطاً في تسعة مجالات من A.2 إلى A.10.
- ٢الضوابط تُختار بالمخاطر وتقييم الأثر وتُبرر في بيان قابلية التطبيق.
- ٣سجل أنظمة الذكاء نقطة البداية العملية.
- ٤ضوابط 42001 تكمل 27001 ولا تكررها.
تلميح: استخدم ← → للتنقل بين الأقسام.