

الفصل ٣
٠٣خريطة المعايير: من 27001 إلى 42001
«المعيار لا يصنع الأمن، لكنه يجعل الأمن عادة يمكن قياسها».
أمام القائد عشرات المعايير والأطر والقوانين، وكلها تعد بالأمن والامتثال. والسؤال العملي: من أين أبدأ؟ وكيف أتجنب بناء أنظمة متوازية تستنزف الفريق؟ يرسم هذا الفصل الخريطة التي يسير عليها الكتاب: معياران أساسيان، ومعايير مرافقة، وأطر وتشريعات تتقاطع معهما.
نصّ هذا الشكل
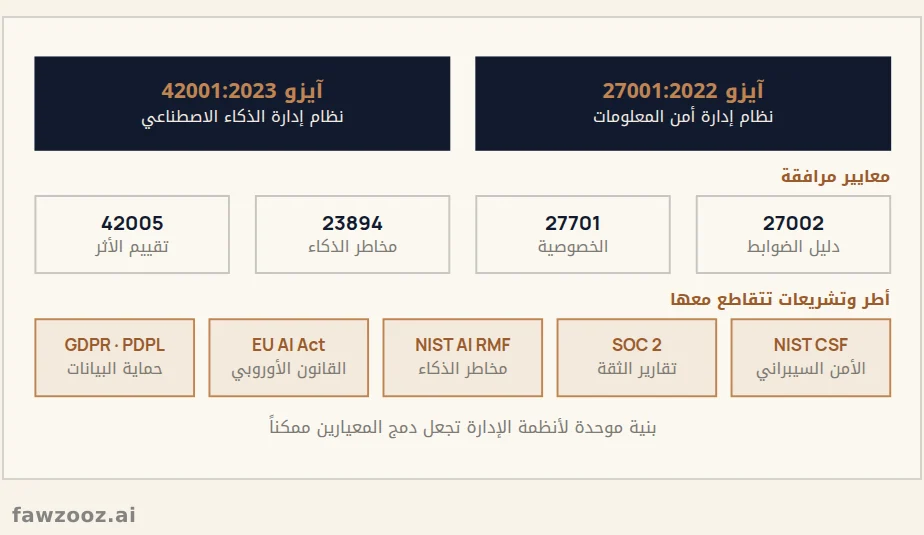
آيزو 27001:2022 · نظام إدارة أمن المعلومات · آيزو 42001:2023 · نظام إدارة الذكاء الاصطناعي · معايير مرافقة · 27002 · دليل الضوابط · 27701 · الخصوصية · 23894 · مخاطر الذكاء · 42005 · تقييم الأثر · أطر وتشريعات تتقاطع معها · NIST CSF · الأمن السيبراني · SOC 2 · تقارير الثقة · NIST AI RMF · مخاطر الذكاء · EU AI Act · القانون الأوروبي · GDPR · PDPL · حماية البيانات · بنية موحدة لأنظمة الإدارة تجعل دمج المعيارين ممكناً · شكل ٤
آيزو 27001: نظام إدارة أمن المعلومات
آيزو/آي إي سي 27001 هو المعيار الدولي لإنشاء نظام إدارة أمن المعلومات (ISMS) وتطبيقه وصيانته وتحسينه باستمرار. لا يفرض أدوات بعينها، بل يطلب نهجاً منهجياً: افهم سياقك، وقيّم مخاطرك، واختر ضوابطك، وقِس أداءك، وحسّن. وإصداره الحالي 2022 يرتب ضوابطه المرجعية في أربعة محاور (93 ضابطاً). وهو قابل للتطبيق على أي مؤسسة: وكالة إبداعية، أو شركة برمجيات، أو مستقل يريد أن يثبت جديته لعملائه.
آيزو 42001: نظام إدارة الذكاء الاصطناعي
صدر آيزو/آي إي سي 42001 في ديسمبر 2023 أول معيار دولي لنظام إدارة الذكاء الاصطناعي (AIMS). يجيب عن سؤال لم يكن 27001 مصمماً له: كيف نطور الذكاء الاصطناعي ونقدمه ونستخدمه بمسؤولية؟ فيضيف إلى أسئلة الأمن أسئلة الأثر على الناس، والإنصاف، والشفافية، والإشراف البشري، ودورة حياة النموذج.
لماذا يتكاملان؟
يشترك المعياران في البنية الموحدة لأنظمة الإدارة (المعروفة سابقاً بـAnnex SL): البنود نفسها من 4 إلى 10 بالترتيب نفسه. فالسياسة والقيادة وسجل المخاطر والتدقيق الداخلي ومراجعة الإدارة تُبنى مرة واحدة وتخدم المعيارين. وأنظمة الذكاء الاصطناعي في النهاية أنظمة معلومات تعتمد على البيانات، فلا ذكاء موثوق بلا أمن معلومات.
| آيزو 27001:2022 | آيزو 42001:2023 | |
|---|---|---|
| السؤال المركزي | هل معلوماتنا محمية؟ | هل ذكاؤنا مسؤول؟ |
| محور المخاطر | السرية والسلامة والتوافر | الأثر على الأفراد والمجتمع أيضاً |
| الضوابط المرجعية | 93 ضابطاً في 4 محاور | 38 ضابطاً في 9 مجالات |
| تقييم خاص | تقييم المخاطر | تقييم المخاطر + تقييم أثر النظام |
المعايير المرافقة والأطر المتقاطعة
- آيزو 27002: إرشادات تفصيلية لتطبيق كل ضابط من ضوابط 27001.
- آيزو 27701: امتداد لإدارة معلومات الخصوصية فوق نظام أمن المعلومات.
- آيزو 23894 و42005: إرشادات لإدارة مخاطر الذكاء الاصطناعي وتقييم أثر أنظمته.
- NIST CSF وSOC 2: أطر يطلبها عملاء كثيرون، خاصة في السوق الأمريكية، وتتقاطع ضوابطها مع 27001.
- التشريعات: قوانين حماية البيانات مثل GDPR الأوروبية وPDPL الإماراتية والسعودية، وقانون الذكاء الاصطناعي الأوروبي.
تحديث ٢٠٢٦
انتهت الفترة الانتقالية لشهادات آيزو 27001:2013 في 31 أكتوبر 2025، فكل شهادة سارية اليوم على إصدار 2022. وأضاف تعديل 2024 على المعيار طلب النظر في تغير المناخ ضمن قضايا السياق. وفي 2025 صدر آيزو 42005 لتقييم الأثر وآيزو 42006 لمتطلبات جهات منح شهادة 42001.
ابدأ بنظام واحد متين، ثم أضف إليه؛ لا تبنِ نظامين متوازيين.
الدروس المستفادة
- ١آيزو 27001 يحمي المعلومات، وآيزو 42001 يحكم الذكاء؛ والبنية المشتركة تجمعهما.
- ٢المعايير لا تفرض أدوات، بل نهجاً منهجياً قائماً على المخاطر.
- ٣المعايير المرافقة والأطر الأخرى تُربط بالنظام ولا تُبنى بجانبه.
- ٤الشهادة على إصدار 2022 هي المعتمدة اليوم.
تلميح: استخدم ← → للتنقل بين الأقسام.