

الفصل ٤
٠٤إطار آيزو 27001: نظام إدارة أمن المعلومات
«النظام لا يمنع كل حادثة، لكنه يضمن ألا تفاجئنا الحادثة نفسها مرتين».
معيار آيزو 27001 هو المعيار الدولي لإنشاء نظام إدارة أمن المعلومات (ISMS) وتطبيقه وصيانته وتحسينه باستمرار. ويمنح المؤسسات الإبداعية والبرمجية نهجاً منظماً لإدارة أمن معلوماتها، فيقوّي وضعها الأمني ويرسّخ ثقافة التحسين المستمر. يقدم هذا الفصل نظرة معمقة على إصدار 2022 ومكوناته، ولماذا يناسب القطاع الإبداعي تحديداً.
ما نظام إدارة أمن المعلومات؟
نظام إدارة أمن المعلومات نهج منهجي لإدارة معلومات المؤسسة الحساسة لتبقى آمنة. يشمل الأفراد والعمليات وأنظمة تقنية المعلومات، ويقوم كله على عملية إدارة المخاطر. يصلح لأي مؤسسة من أي حجم وفي أي قطاع، ويحمي أصول المعلومات بطريقة منهجية وفعالة من حيث التكلفة. وهدفه تقليل مخاطر الخروقات الأمنية وضمان استمرارية الأعمال بالحد الاستباقي من أثر أي خرق قد يقع.
نظام الإدارة ليس أداة تُشترى؛ إنه طريقة في اتخاذ القرار تتكرر كل يوم.
المكونات الرئيسية لآيزو 27001:2022
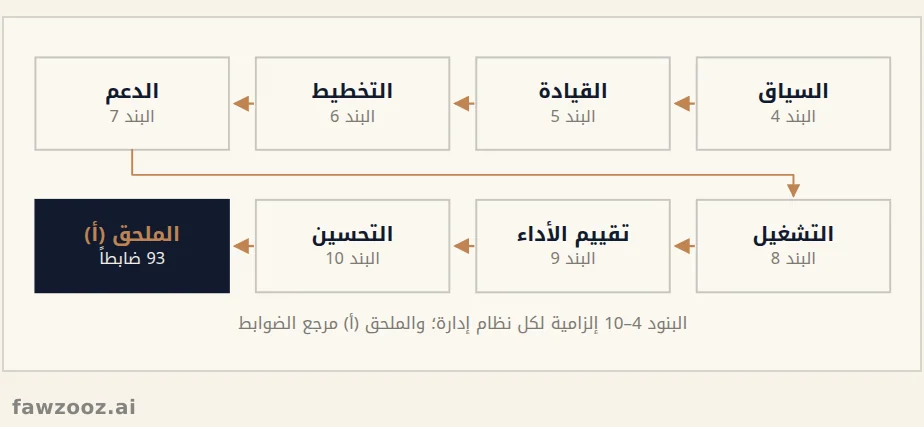
يتمحور المعيار حول سلسلة من البنود (من 4 إلى 10) توجه بناء النظام، يتبعها الملحق (أ) بقائمة الضوابط المرجعية. وهذه هي المكونات الرئيسية:
نصّ هذا الشكل
السياق · البند 4 · القيادة · البند 5 · التخطيط · البند 6 · الدعم · البند 7 · التشغيل · البند 8 · تقييم الأداء · البند 9 · التحسين · البند 10 · الملحق (أ) · 93 ضابطاً · البنود 4–10 إلزامية لكل نظام إدارة؛ والملحق (أ) مرجع الضوابط · شكل ٥
- نطاق النظام: الخطوة الأولى تحديد المعلومات التي تحتاج إلى حماية: المحتوى الإبداعي، وبيانات العملاء، والكود، وغيرها مما تقوم عليه العمليات. يُوثَّق النطاق بوضوح ويراعي سياق المؤسسة ومتطلباتها ومستوى تقبلها للمخاطر.
- القيادة والالتزام: نجاح النظام رهين بالتزام القيادة: أن تدفع المبادرة وتوفر الموارد وتعتمد السياسات وتشارك فعلياً، وأن تدمج أمن المعلومات في ثقافة المؤسسة لا في أدراجها.
- التخطيط: تحديد التهديدات المحتملة للأصول والثغرات القابلة للاستغلال، ثم تقييم منهجي لاحتمالية المخاطر وتأثيرها، ثم خطة معالجة تقرر التخفيف أو النقل أو التجنب أو القبول.
- الدعم والتشغيل: تخصيص الموارد من أفراد وتقنية وميزانية، وبرامج التدريب والتوعية حتى يفهم الجميع مسؤولياتهم، ثم تطبيق العمليات والإجراءات التي حُددت في التخطيط.
- تقييم الأداء: مراجعة منتظمة لفعالية النظام وتكيفه مع التحديات الجديدة: تدقيق داخلي، ومراقبة للمقاييس الأمنية، ومراجعات إدارية تُستخرج منها مجالات التحسين.
- التحسين: إجراءات تصحيحية لحالات عدم المطابقة، وتحديث تقييم المخاطر وخطة معالجتها، وكل تعديل ضروري لتقوية النظام.
فوائد تبني آيزو 27001 في الصناعات الإبداعية
- حماية الملكية الفكرية: إطار قوي لتأمين التصاميم والنصوص والأفلام والكود والملفات الرقمية من السرقة وسوء الاستخدام والتخريب.
- تعزيز ثقة العملاء: الامتثال لمعيار معترف به دولياً يبني ثقة أقوى مع عملاء يتزايد قلقهم على بياناتهم.
- الامتثال التنظيمي: يساعد على تلبية قوانين حماية البيانات مثل اللائحة الأوروبية العامة (GDPR) ويقلل خطر العقوبات.
- الميزة التنافسية: الشهادة عامل تمييز في سوق مزدحم، وكثيراً ما تكون شرطاً للتأهل في مناقصات العملاء الكبار.
- الكفاءة التشغيلية: النهج المنهجي يبسّط العمليات ويقلل أوجه القصور ويحسن الأداء العام.
تحديث ٢٠٢٦
كل شهادة سارية اليوم على إصدار 2022 بعد انتهاء الفترة الانتقالية في أكتوبر 2025. وأهم ما تغير عن 2013: إعادة ترتيب الضوابط من 114 في 14 مجالاً إلى 93 في أربعة محاور، وإضافة 11 ضابطاً جديداً منها معلومات التهديدات، وأمن الخدمات السحابية، والبرمجة الآمنة، ومنع تسرب البيانات.
بتبني هذا الإطار لا تحمي المؤسسة الإبداعية أصولها فحسب، بل تبني ثقافة أمنية مرنة ورشيقة تناسب طبيعتها الديناميكية. ومع كل تحدٍّ جديد تبقى مبادئ المعيار نهجاً ثابتاً لتأمين فضائها السيبراني.
الدروس المستفادة
- ١نظام إدارة أمن المعلومات نهج قائم على المخاطر يشمل الناس والعمليات والتقنية.
- ٢البنود 4 إلى 10 هي هيكل النظام، والملحق (أ) هو قائمة الضوابط المرجعية.
- ٣الشهادة تحمي الملكية الفكرية وتفتح أبواب العملاء الكبار.
- ٤إصدار 2022 هو المرجع الوحيد للشهادات اليوم.
تلميح: استخدم ← → للتنقل بين الأقسام.