

الفصل ١٠
١٠الأهداف الأمنية وبيان قابلية التطبيق
«ما لا يُقاس لا يُدار، وما لا يُكتب لا يُراجع».
يطلب البند السادس من المعيار، بعد المخاطر، أمرين يحولان النظام من نوايا إلى التزامات: أهداف أمنية قابلة للقياس، وبيان قابلية التطبيق (SoA) الذي يربط كل ضابط بقرار مبرر. وبهما يستطيع القائد والمدقق معاً أن يسألا: ماذا وعدنا؟ وهل وفينا؟
أهداف ذكية لا شعارات
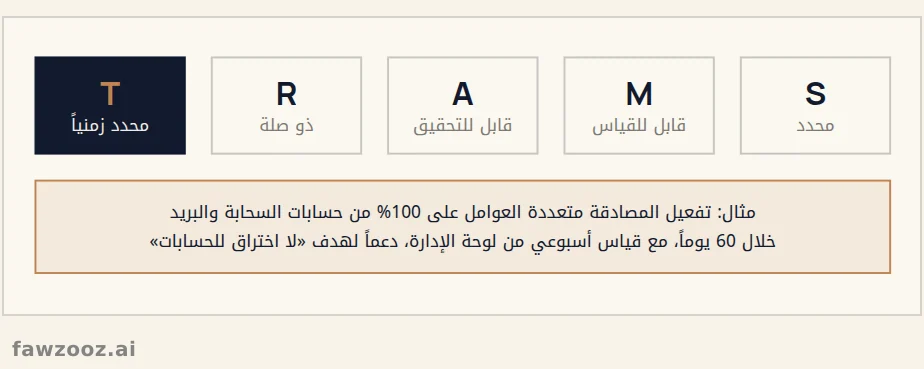
«تحسين الأمن» ليس هدفاً. الهدف الجيد يتبع معايير SMART: محدد، وقابل للقياس، وقابل للتحقيق، وذو صلة، ومحدد بزمن.
نصّ هذا الشكل
S · محدد · M · قابل للقياس · A · قابل للتحقيق · R · ذو صلة · T · محدد زمنياً · مثال: تفعيل المصادقة متعددة العوامل على 100% من حسابات السحابة والبريد · خلال 60 يوماً، مع قياس أسبوعي من لوحة الإدارة، دعماً لهدف «لا اختراق للحسابات» · شكل ١٢
| هدف ضعيف | هدف ذكي |
|---|---|
| تفعيل المصادقة الثنائية | تفعيل المصادقة الثنائية على 100% من الحسابات السحابية وحسابات التواصل بنهاية الربع الأول. |
| توعية الموظفين | خفض نسبة النقر في محاكاة التصيد من 18% إلى أقل من 5% خلال ستة أشهر. |
| إصلاح الثغرات | معالجة كل ثغرة حرجة خلال 7 أيام وكل ثغرة عالية خلال 30 يوماً. |
بيان قابلية التطبيق (SoA)
وثيقة تسرد الضوابط الثلاثة والتسعين في الملحق (أ)، وتذكر لكل ضابط: هل هو مطبق أم مستبعد، ولماذا، وما حالة تطبيقه. والاستبعاد مقبول حين يكون مبرراً؛ فالمستقل الذي لا يملك مكتباً قد يستبعد بعض الضوابط المادية، لكنه لا يستطيع استبعاد التحكم في الوصول.
- اربطه بالمخاطر: كل ضابط مطبق يقابله خطر في السجل.
- اذكر الضوابط الإضافية: إن طبقت ضابطاً من خارج الملحق، كضوابط آيزو 42001، فاذكره.
- أبقِه حياً: حدّثه مع كل مراجعة للمخاطر؛ فهو أول وثيقة يطلبها المدقق.
التخطيط للتغيير
أضاف إصدار 2022 بنداً صريحاً للتخطيط للتغييرات (6.3): أي تغيير على النظام، كضم فريق جديد أو اعتماد منصة سحابية أو إدخال أداة ذكاء اصطناعي، يُخطط له بطريقة مضبوطة تراعي أثره على الأمن قبل التنفيذ لا بعده.
الهدف الذكي يحول الأمن من رأي إلى رقم يُتفق عليه.
الدروس المستفادة
- ١الأهداف الأمنية تتبع معايير SMART.
- ٢بيان قابلية التطبيق يبرر كل ضابط مطبق أو مستبعد.
- ٣كل ضابط مطبق يقابله خطر موثق.
- ٤التغيير على النظام يُخطط له قبل التنفيذ.
تلميح: استخدم ← → للتنقل بين الأقسام.