

الفصل ٢
٠٢المشهد المتطور للتهديدات
«لا يحتاج المهاجم إلى أن ينجح كل مرة؛ يكفيه أن ننسى مرة واحدة».
مع اعتماد المؤسسات المتزايد على الأنظمة الرقمية والبرمجيات، تتزايد أعداد التهديدات السيبرانية وتعقيدها وأثرها. وفهم هذه التهديدات شرط لبناء استراتيجيات فعالة لحماية المعلومات الحساسة والحفاظ على سلامة الأنظمة. فالأمن الواعي يبدأ بمعرفة الخصم: من هو، وما أدواته، وما الذي يريده.
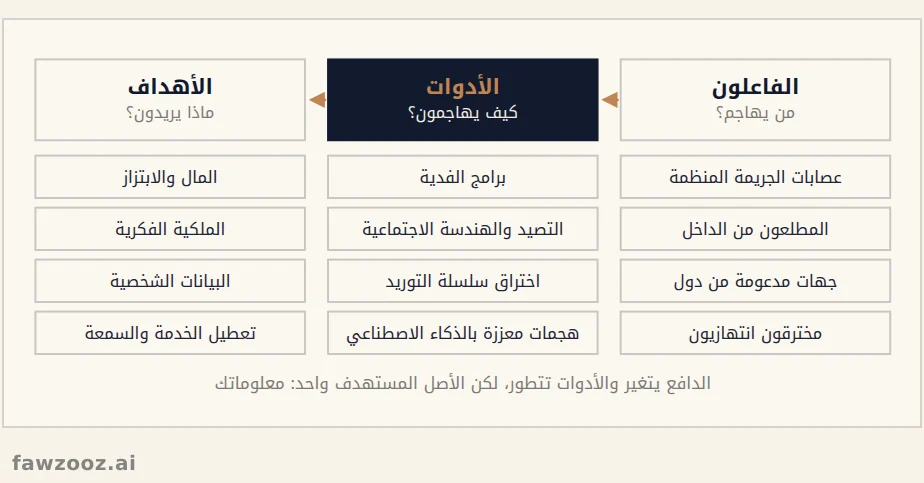
نصّ هذا الشكل
الفاعلون · من يهاجم؟ · عصابات الجريمة المنظمة · المطلعون من الداخل · جهات مدعومة من دول · مخترقون انتهازيون · الأدوات · كيف يهاجمون؟ · برامج الفدية · التصيد والهندسة الاجتماعية · اختراق سلسلة التوريد · هجمات معززة بالذكاء الاصطناعي · الأهداف · ماذا يريدون؟ · المال والابتزاز · الملكية الفكرية · البيانات الشخصية · تعطيل الخدمة والسمعة · الدافع يتغير والأدوات تتطور، لكن الأصل المستهدف واحد: معلوماتك · شكل ٣
صعود الجريمة السيبرانية
صارت الجريمة السيبرانية صناعة مربحة تستغل فيها منظمات إجرامية تقنيات متقدمة لاختراق البرمجيات والشبكات. تتنوع الدوافع بين الكسب المالي والأهداف السياسية، لكن العواقب متشابهة في قسوتها.
- برامج الفدية (Ransomware): تشفر بيانات المؤسسة حتى تُدفع الفدية، وكثيراً ما تقترن اليوم بالابتزاز بنشر البيانات المسروقة. تستهدف المؤسسات من كل الأحجام، والوكالة الصغيرة ليست أقل جاذبية.
- التصيد الاحتيالي (Phishing): رسائل تنتحل جهات موثوقة لسرقة بيانات الاعتماد أو تثبيت برامج ضارة، وقد صارت مخصصة بدقة لكل ضحية.
- التهديدات المتقدمة المستمرة (APT): اختراقات طويلة الأمد تبقى كامنة داخل الشبكة لجمع المعلومات بصمت.
سلسلة التوريد: الباب الخلفي الجديد
نادراً ما تُبنى البرمجيات اليوم من الصفر؛ إنها تُجمع من مكتبات مفتوحة المصدر وواجهات برمجية وخدمات سحابية وإضافات. وكل مكوّن خارجي ثقة ممنوحة. يكفي أن تُخترق مكتبة واحدة شائعة أو إضافة في برنامج تصميم ليصل المهاجم إلى آلاف المؤسسات دفعة واحدة. ولهذا صار جرد المكونات (SBOM) وتقييم الموردين جزءاً أساسياً من الأمن.
المطلعون من الداخل
ليس كل تهديد آتياً من الخارج. موظف ساخط، أو مقاول سابق ما زال يملك رابط المجلد المشترك، أو زميل حسن النية يرسل الملف الخطأ إلى العميل الخطأ. التهديد الداخلي، المقصود وغير المقصود، يفسر نسبة كبيرة من حوادث تسرب البيانات.
هجمات معززة بالذكاء الاصطناعي
الذكاء الاصطناعي سلاح ذو حدين. يكتب المهاجمون به رسائل تصيد بلا أخطاء لغوية وبأي لهجة، ويستنسخون أصوات المديرين لطلب تحويلات عاجلة، وينتجون مقاطع مزيفة تضر بالعلامات التجارية. وفي المقابل، يستخدمه المدافعون لأتمتة كشف التهديدات وتحليلها والاستجابة لها أسرع من أي وقت مضى.
من أرض الواقع
أخطر لحظة في الوكالة الإبداعية هي ليلة التسليم: الجميع مرهق، والعميل ينتظر، ورسالة عاجلة تطلب «رابط الملفات النهائية فوراً». المهاجمون يعرفون مواعيدك أحياناً أفضل منك.
المشهد يتغير، لكن الخلاصة ثابتة: لا أداة واحدة تكفي. ما يصمد أمام هذا التنوع هو نظام إدارة يفهم الأصول ويقيّم المخاطر ويتكيف باستمرار، وهو موضوع بقية الكتاب.
الدروس المستفادة
- ١برامج الفدية والتصيد ما زالا التهديدين الأوسع انتشاراً.
- ٢كل مكتبة وإضافة ومورد خارجي جزء من سطح الهجوم.
- ٣التهديد الداخلي، مقصوداً أو عرضياً، يستحق الضوابط نفسها.
- ٤الذكاء الاصطناعي يسرّع المهاجم والمدافع معاً؛ والفارق في النظام لا في الأداة.
تلميح: استخدم ← → للتنقل بين الأقسام.