

الأمن الواعي
مقدمة: الأمن الإبداعي، آفاق جديدة
من أمن المعلومات إلى حوكمة الذكاء الاصطناعي
الأمن الإبداعي: آفاق جديدة
في عصر يحدده التحول الرقمي، لم يعد أمن المعلومات ضرورة تقنية فحسب، بل صار حتمية استراتيجية. ويصدق هذا أكثر على المؤسسات التي تعيش على الأفكار: الوكالات الإبداعية، وفرق البرمجيات، ومن يبني اليوم بالذكاء الاصطناعي. فالملكية الفكرية وبيانات العملاء والأفكار المبتكرة هي العملة الحقيقية للنجاح، وحمايتها جزء من صناعتها.
وُلد هذا الكتاب من ثلاثة أدلة كتبتها لقادة الأمن: «الأمن الإبداعي» لتطبيق آيزو 27001:2022 في الصناعات الإبداعية، و«إتقان أمن التطبيقات» (AppSec Mastery) لدمج نظام إدارة أمن المعلومات في تطوير البرمجيات، و«إتقان أمن الذكاء» (AISEC Mastery) لتطبيق آيزو 42001:2023 في حوكمة الذكاء الاصطناعي. ثلاثة أبواب لبيت واحد، فجمعتها هنا في رحلة واحدة متصلة.
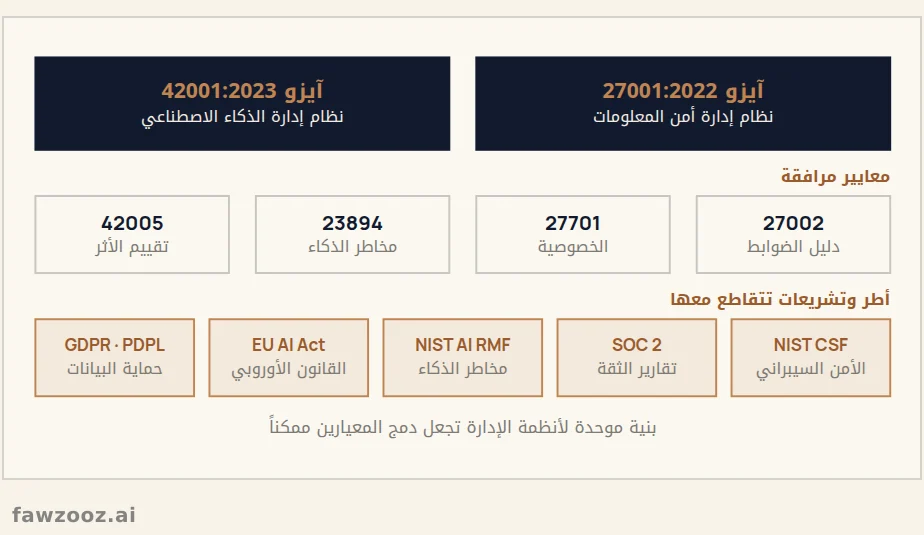
نصّ هذا الشكل
آيزو 27001:2022 · نظام إدارة أمن المعلومات · آيزو 42001:2023 · نظام إدارة الذكاء الاصطناعي · معايير مرافقة · 27002 · دليل الضوابط · 27701 · الخصوصية · 23894 · مخاطر الذكاء · 42005 · تقييم الأثر · أطر وتشريعات تتقاطع معها · NIST CSF · الأمن السيبراني · SOC 2 · تقارير الثقة · NIST AI RMF · مخاطر الذكاء · EU AI Act · القانون الأوروبي · GDPR · PDPL · حماية البيانات · بنية موحدة لأنظمة الإدارة تجعل دمج المعيارين ممكناً · شكل ١
لماذا «الأمن الواعي»؟
الأمن الذي لا يعرف ما يحميه ولماذا يحميه يتحول إلى قيود مرهقة يتحايل عليها الناس. أما الأمن الواعي فيبدأ بفهم الأصل: الفكرة والكود والنموذج والبيانات، ثم يختار الضابط الذي يحميها دون أن يخنق الإبداع. وهو امتداد طبيعي لكتاب «الذكاء الواعي»: هناك تعلمنا كيف نستخدم الذكاء بوعي، وهنا نتعلم كيف نحمي ما نبنيه به.
لماذا الإصدار الثاني؟
منذ صدور «الأمن الإبداعي» عام 2025 دخل الذكاء التوليدي كل استوديو ومكتب برمجة، وصارت الأوامر والنماذج والوكلاء أصولاً تحتاج إلى حماية وحوكمة. لذلك يضم هذا الإصدار كل مفاهيم الكتب الثلاثة محدّثة، ويضيف قسماً كاملاً عن آيزو 42001 أول معيار دولي لنظام إدارة الذكاء الاصطناعي، ويجمع المعيارين في نظام متكامل واحد. وأعدت رسم المفاهيم كلها بأشكال توضيحية بلغة بصرية واحدة.
الأمن الواعي لا يبطئ الإبداع؛ إنه يمنحه الثقة ليجرؤ.
كيف تقرأ هذا الكتاب؟
ينقسم الكتاب إلى ستة أقسام تتبع دورة نظام الإدارة نفسه: الوعي بالمشهد، ثم بناء الأساس، ثم التخطيط للمخاطر والضوابط، ثم التشغيل في الميدان، ثم حوكمة الذكاء الاصطناعي، ثم استدامة كل ذلك بالثقافة والقياس والتحسين. ويمكن للقائد أن يبدأ بالأقسام الأول والثاني والسادس، وللمطور والمبدع أن يبدأ بالقسمين الرابع والخامس، وللمستقل أن يقفز إلى الفصلين 14 و24.
- تحديث ٢٠٢٦: إطار يضيف ما استجد في المعايير والتهديدات منذ الطبعات الأولى.
- من أرض الواقع: إطار يحذّر من مطبات التنفيذ التي لا تذكرها المعايير.
- الدروس المستفادة: خلاصة في نهاية كل فصل.
- الملاحق: قوالب جاهزة للمخاطر وتقييم الأثر والحوادث، وخريطة ربط المعايير، وقاموس للمصطلحات بالعربية ومقابلها الإنجليزي.
تلميح: استخدم ← → للتنقل بين الأقسام.